贵州大学网络工程课程设计 校园网络工程设计及实现
引言
随着信息技术的飞速发展,高校校园网络已成为教学、科研、管理和生活服务的重要基础设施。贵州大学作为国家“双一流”建设高校,对校园网络的可靠性、安全性和先进性提出了更高要求。本课程设计旨在运用网络工程的理论与方法,完成一套面向贵州大学实际需求的校园网络工程设计方案,培养网络规划、设计、部署与优化能力。
一、需求分析
1.1 用户需求
贵州大学拥有多个校区(如西校区、东校区、南校区等),全日制在校生约4万人,教职工数千人。网络用户包括学生、教师、行政人员及访客。主要需求如下:
- 学生:宿舍、图书馆、教学楼无线覆盖,高速访问互联网及校内资源(如教务系统、在线课程平台)。
- 教师:办公室、实验室有线/无线接入,支持科研数据传输、远程会议等。
- 管理人员:稳定访问办公OA、人事、财务等系统,VLAN隔离保证安全。
- 访客:便捷的临时Wi-Fi接入,需认证与限速。
1.2 功能需求
- 高带宽骨干(核心层≥40Gbps,汇聚层≥10Gbps)
- 全校区无线覆盖(Wi-Fi 6标准)
- 多出口负载均衡(教育网、电信、联通、移动)
- 用户认证与计费(推荐802.1X+Portal)
- VLAN划分与访问控制
- 网络安全(防火墙、IPS、防DDoS、VPN)
- 网络管理(监控、日志、自动化配置)
1.3 性能需求
- 核心层可用性≥99.99%
- 端到端延迟<10ms(校内)
- 无线单用户速率≥100Mbps
- 并发在线用户≥5万
二、网络拓扑设计
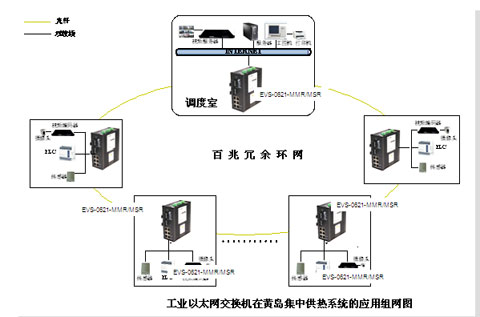
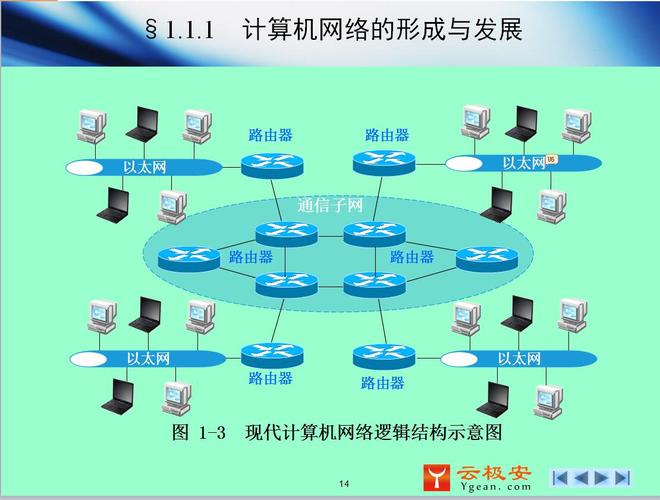
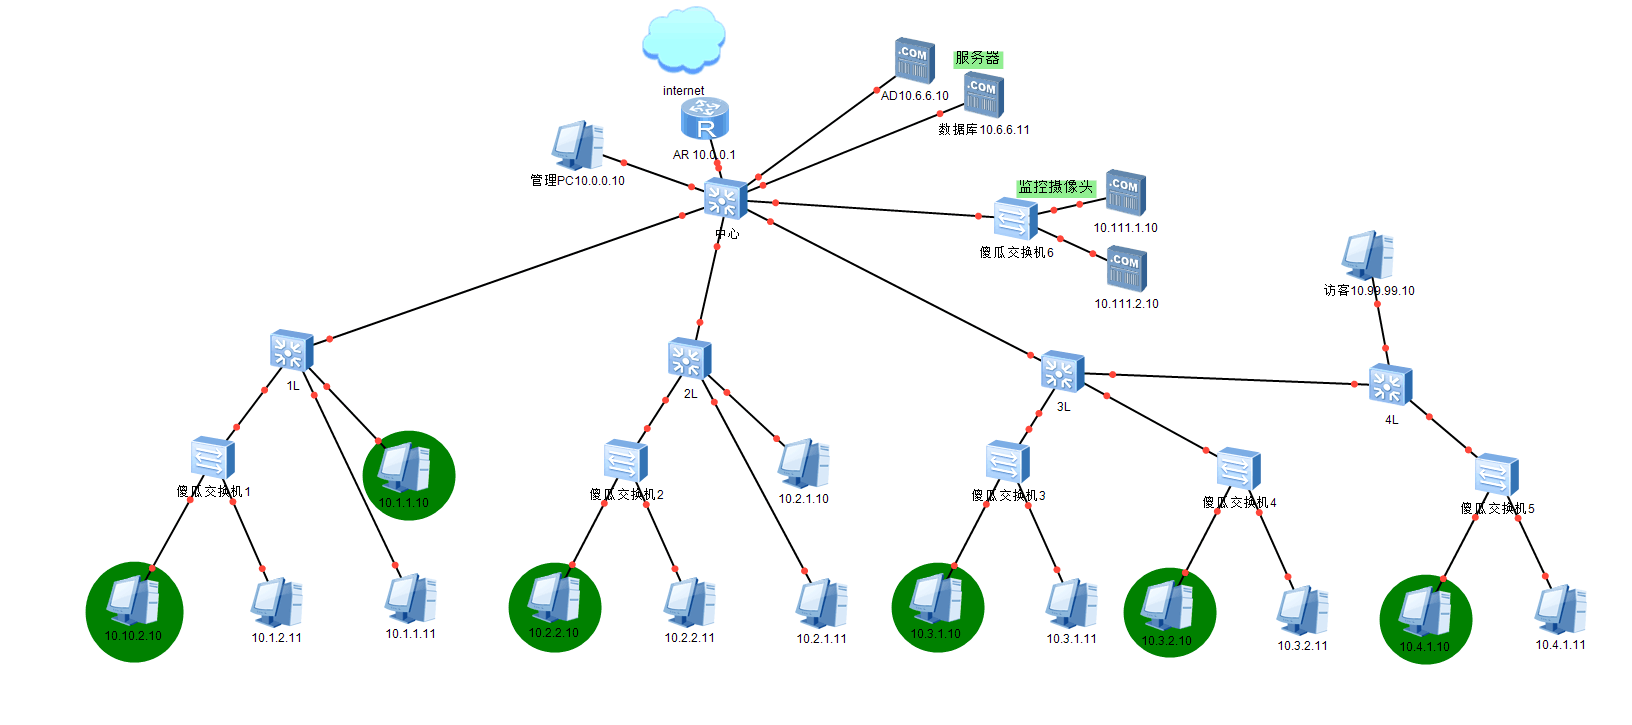
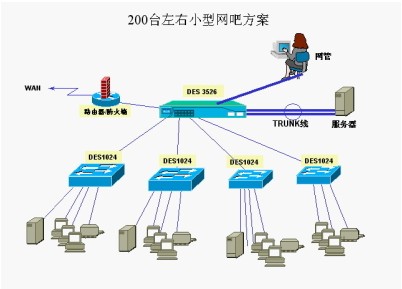
采用经典的三层架构:核心层、汇聚层、接入层,并设计冗余链路。
2.1 核心层
- 设备:2台高端模块化交换机(如华为CloudEngine S12700E或Cisco Catalyst 9600),通过VSS/堆叠或M-LAG实现高可用。
- 功能:高速数据转发、路由(OSPF/BGP)、连接各汇聚层及出口路由器。
- 出口:2台出口路由器,分别连接教育网和运营商,配置策略路由与NAT。
2.2 汇聚层
- 按楼宇或区域划分(如西校区教学楼、宿舍区、图书馆)。
- 采用三层交换机(如华为S6730或Cisco Catalyst 9300),用于VLAN终结、路由汇总、ACL。
- 双上行至核心层,运行OSPF实现负载均衡与冗余。
2.3 接入层
- 有线接入:二层交换机(如华为S5720),支持PoE为AP和IP电话供电。
- 无线接入:Wi-Fi 6 AP,通过AC(无线控制器)统一管理,采用CAPWAP隧道。
- 接入交换机双上行至汇聚层,启用STP/RSTP防环。
2.4 拓扑图描述
(文字描述):核心层两台交换机互联;汇聚层分为若干区域,每区域两台交换机双归至核心;接入层交换机双归至汇聚;出口路由器连接防火墙后接入核心。无线AP就近接入PoE交换机。
三、IP地址与VLAN规划
| 区域 | VLAN ID | 子网 | 网关 | 说明 |
|------|---------|------|------|------|
| 管理 | 10 | 10.10.10.0/24 | 10.10.10.1 | 网络设备管理 |
| 教学 | 20 | 10.20.0.0/16 | 10.20.0.1 | 教学楼有线 |
| 学生宿舍 | 30 | 10.30.0.0/16 | 10.30.0.1 | 宿舍有线+无线 |
| 无线校园 | 40 | 10.40.0.0/16 | 10.40.0.1 | 教学区无线 |
| 服务器 | 50 | 10.50.0.0/24 | 10.50.0.1 | 数据中心 |
| 访客 | 60 | 172.16.0.0/16 | 172.16.0.1 | 隔离限速 |
| 出口互联 | 100 | 192.168.100.0/30 | - | 路由器间 |
IP地址采用私有地址,通过NAT访问互联网。DHCP服务器部署在核心层(或专用服务器),为各VLAN动态分配地址。
四、路由与交换协议设计
- 路由协议:内部使用OSPF多区域(核心与汇聚为骨干区域),外部与教育网/运营商运行BGP。
- 交换协议:接入层使用MSTP,汇聚与核心之间采用链路聚合(LACP)。
- 冗余网关:采用VRRP为各VLAN提供冗余网关。
- 组播:启用PIM-SM支持视频教学等应用。
五、网络安全设计
- 边界安全:部署下一代防火墙(NGFW),实现入侵防御、URL过滤、反病毒。
- 访问控制:基于VLAN和ACL限制跨部门访问,如学生不可访问财务系统。
- 用户认证:802.1X用于有线/无线接入,Portal用于访客;RADIUS服务器集中管理。
- 防DDoS:出口配置流量清洗,限制异常流量。
- VPN:为远程教职工提供IPsec VPN接入。
- 日志审计:部署日志服务器,记录网络设备与用户行为。
六、无线网络设计
- 标准:Wi-Fi 6(802.11ax),双频/三频AP。
- 覆盖:根据建筑结构进行AP点位规划,确保信号强度≥-65dBm。
- 管理:无线控制器(AC)旁挂核心层,AP通过CAPWAP注册。
- 漫游:同一AC内二层漫游,跨AC三层漫游(通过隧道)。
- 认证:学生/教师使用802.1X,访客使用Portal+短信验证。
七、网络管理与运维
- 监控:SNMP+Zabbix/Prometheus监控设备状态、流量、CPU等。
- 配置管理:使用Ansible或Netmiko实现自动化配置备份与下发。
- IP地址管理:IPAM系统记录地址分配。
- 故障排查:NetFlow/sFlow分析流量,快速定位故障。
八、设备选型与预算(参考)
| 设备 | 型号 | 数量 | 单价(万元) | 小计(万元) |
|------|------|------|-------------|-------------|
| 核心交换机 | 华为CE S12700E | 2 | 50 | 100 |
| 汇聚交换机 | 华为S6730 | 10 | 5 | 50 |
| 接入交换机 | 华为S5720 | 100 | 0.6 | 60 |
| 出口路由器 | 华为NE40E | 2 | 30 | 60 |
| 防火墙 | 华为USG6600 | 2 | 20 | 40 |
| 无线AC | 华为AC6605 | 2 | 10 | 20 |
| 无线AP | 华为AirEngine 5760 | 500 | 0.2 | 100 |
| 服务器 | - | 若干 | - | 50 |
| 合计 | | | | 480 |
注:以上为参考预算,实际以招标为准。
九、测试与验收
- 连通性测试:VLAN间路由、出口访问。
- 性能测试:使用iperf3测试带宽,延迟抖动。
- 冗余测试:断开主链路,验证切换时间<1s。
- 安全测试:模拟攻击,验证防火墙策略。
- 无线测试:信号覆盖、漫游、吞吐量。
十、
本课程设计针对贵州大学多校区、多用户、高安全的需求,提出了一套完整的分层网络工程方案,涵盖拓扑、IP规划、路由交换、安全、无线与管理。通过本次设计,深入理解了网络工程的全流程,锻炼了综合应用能力,为未来从事网络规划与运维打下基础。
如若转载,请注明出处:http://www.yukunduo.com/product/55.html
更新时间:2026-10-09 04:25:21